吉大港被列为关键信息基础设施,纳入国家网络安全保护
孟加拉国政府将吉大港港务局列为关键信息基础设施,以加强网络安全保护,防止网络攻击影响国家经济命脉。
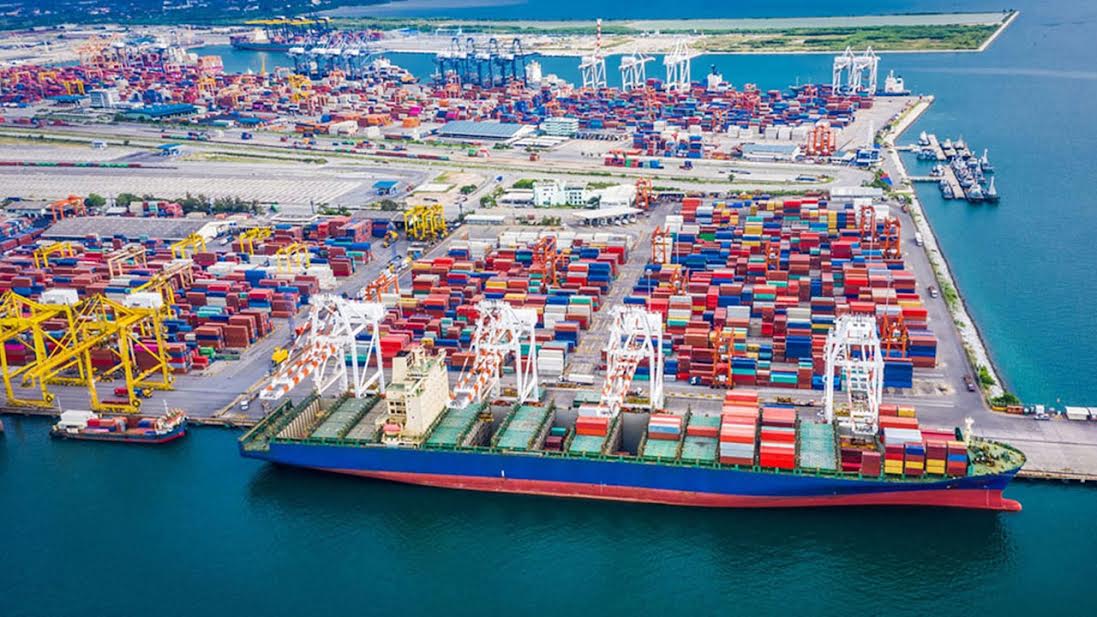
孟加拉国邮政、电信和信息技术部下属的信息与通信技术司 (ICT Division) 已将吉大港港务局 (Chattogram Port Authority, CPA) 正式认定为“关键信息基础设施” (Critical Information Infrastructure, CII)。该认定依据 2026 年《网络保护(修正)法》第 15 条执行,于周二(9月2日)发布公告,将这座国家主要经济命脉纳入国家网络安全防护体系。截至目前,全国共有36家机构获此认定。
港务局消息称,吉大港港口的全部数字基础设施此前经历了严格的评估程序,完成后才获此资质。港务局秘书雷法特·哈米姆 (Refayet Hamim) 表示,吉大港承担了该国大部分进出口业务,涉及集装箱、航运、海关、税收以及供应链管理系统,这些对国家经济和国家安全都至关重要。
“一旦该信息基础设施遭受网络攻击或出现故障,将直接影响国家的贸易、工业和民众生活。政府正是基于这一考量做出上述决定。”他补充道。
获认定后,该港口将接受更高等级的网络安全保护,覆盖其全部IT基础设施,包括数据中心、通信系统、数据库、应用通信和通信枢纽API等。港口须遵循更高的网络安全标准,包括管理自身的安全运营中心 (Security Operations Center, SOC) 和网络事件响应小组 (Cyber Incident Response Team, CIRT),实行7x24小时监控,对内外信息基础设施执行年度安全审计,定期向国家网络安全局 (National Cyber Security Agency, SCSA) 和国家网络安全运营中心提交报告,开展持续风险评估、漏洞评估和渗透测试,并对关键信息进行加密与离线备份,同时建立业务连续性计划 (BCP) 和灾难恢复系统,接受政府相关部门定期检查。
另一方面,根据法律,任何违反CII安全规定或未经授权访问的行为都将被视为刑事犯罪。
港务局方面表示,已按照ICT司和国家网络安全局的指示实施了多项准备措施,包括组建专业网络安全团队、编制信息基础设施清单、更新安全政策、持续为官员及员工提供安全培训。
港务局主席少将SM·莫尼鲁扎曼 (Rear Admiral SM Moniruzzaman)称,随着港口数字化转型不断推进,网络风险也随之上升。为保护港口关键信息基础设施和数字服务,他们将遵循国际标准,定期开展风险评估,提升应对外部网络威胁的能力。
吉大港港务局正与ICT司、国家网络安全局及相关方合作,目标是在保障国家对外贸易安全的同时,建成一个安全、坚韧、面向未来的数字港口系统,以促进经济增长、捍卫国家利益。他表示,包括进出口商、船务代理、报关代理在内的码头用户,都将受益于更安全可信的数字服务。
